 Nöbetçi Eczaneler
Siber güvenlik şirketi ESET, Nisan-Eylül 2026 döneminde gelişmiş kalıcı tehdit (APT) gruplarının faaliyetlerini inceleyen yeni raporunu yayımladı. Rapora göre devletlerle bağlantılı siber tehdit aktörleri, istihbarat toplama ve stratejik hedeflere yönelik operasyonlarını sürdürürken saldırı yöntemlerinde de yeni teknolojilerden yararlanmaya başladı.
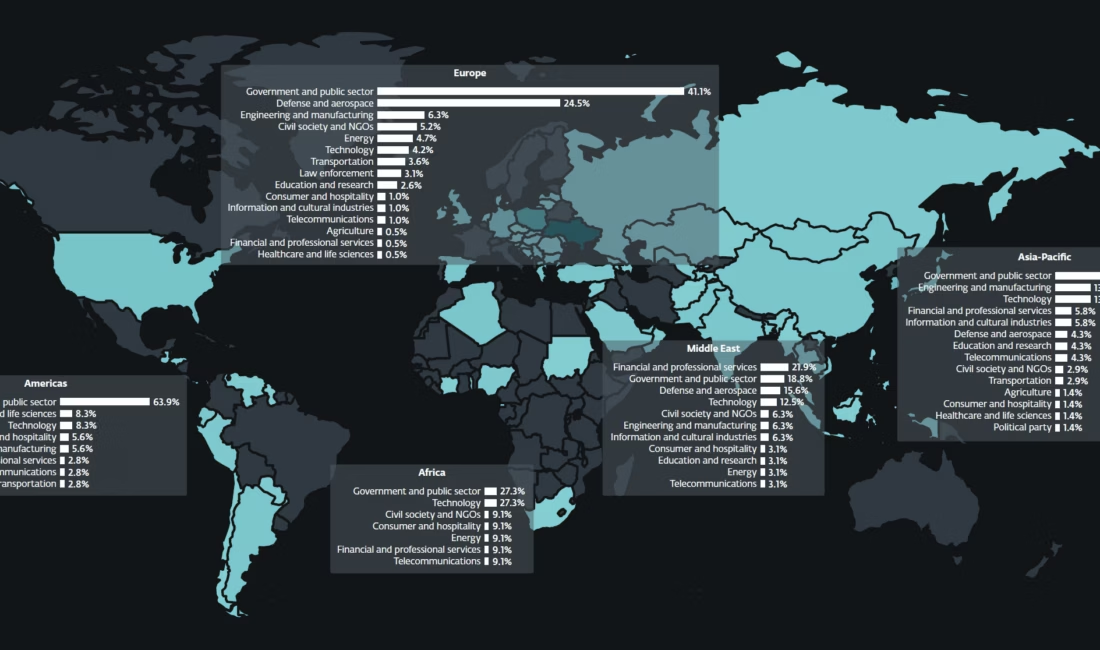
İncelenen dönemde Çin yanlısı gruplar ağırlıklı olarak devlet kurumlarını hedef alan istihbarat operasyonları yürüttü. Orta Doğu bağlantılı siber faaliyetlerde ise önceki raporlama dönemine göre artış yaşandı. Bu yükselişte İran yanlısı bazı grupların yeniden aktif hâle gelmesi etkili oldu.
Rusya yanlısı gruplar Avrupa’daki devlet kurumları, savunma sanayisi ve askerî kuruluşlara yönelik faaliyetlerini sürdürürken Ukrayna’daki hedef sayısını da önemli ölçüde artırdı. Belarus bağlantılı grupların operasyonlarının Rusya’nın savaş öncelikleriyle daha fazla örtüşmesi de raporun dikkat çeken bulguları arasında yer aldı.
Siber saldırılarda yapay zekâ kullanımı yaygınlaşıyor
Raporda öne çıkan gelişmelerden biri, APT gruplarının yapay zekâ ve büyük dil modellerini (LLM) operasyonlarının farklı aşamalarında kullanmaya başlaması oldu.
ESET Tehdit Araştırmaları Direktörü Jean-Ian Boutin, saldırganların yapay zekâdan özellikle zararlı yazılım geliştirme ve sahte internet siteleri oluşturma gibi zaman alan işlemleri hızlandırmak için yararlandığını belirtti.
Bazı saldırılarda kodların yapay zekâya verilen komutlarla hızlıca oluşturulduğu, ardından insan operatörler tarafından düzenlenerek mevcut saldırı araçlarına entegre edildiği tespit edildi.
Dikkat çeken örneklerden birinde Rusya yanlısı UAC-0099 grubunun, bir betiğin yorum satırına nükleer silah yapımına ilişkin talimat isteyen sahte bir komut yerleştirdiği belirlendi. Bu yöntemle yapay zekâ tabanlı güvenlik analiz araçlarının koruma mekanizmalarının tetiklenmesi ve zararlı kodun incelenmesinin engellenmesinin amaçlandığı değerlendirildi.
Boutin, yapay zekâ kullanımındaki artışa rağmen son altı aylık dönemde bu teknolojinin APT tehdit ortamını köklü biçimde değiştirdiğine ilişkin bir bulguya rastlamadıklarını da ifade etti.
İran bağlantılı gruplar yeniden sahnede
Orta Doğu’daki siber faaliyetlerde İran yanlısı FilthyFeline ve MuddyWater gruplarının yeniden operasyonlara başlaması öne çıktı. Faaliyetlerin büyük bölümü İsrail’deki farklı sektörlerden kurumlara yönelirken ABD merkezli şirketler de daha sınırlı ölçüde hedef alındı.
ESET, FilthyFeline grubunun Özbekistan’daki bir hücresel veri hizmeti sağlayıcısına yönelik faaliyetleri de üstlenmiş olabileceğini değerlendirdi. Hamas bağlantılı Arid Viper grubunun ise Filistin Yönetimi Dışişleri ve Gurbetçiler Bakanlığı veya bağlantılı bir devlet kurumunu hedef aldığı tespit edildi.
Kuzey Kore’nin hedef listesinde Ukrayna da var
Kuzey Kore bağlantılı grupların hedeflerinde teknoloji ve kripto para şirketleri, yazılım geliştiriciler ve diğer ticari kuruluşlar ağırlığını korudu. Ancak Ukrayna’nın bu gruplar tarafından giderek daha fazla hedef alınması dikkat çekti.
ESET, bu gelişmeyi Rusya ile Kuzey Kore arasındaki ilişkilerin güçlenmesiyle ilişkilendiriyor. Raporda ayrıca Lazarus grubunun, işe alım temalı sosyal mühendislik yöntemlerini kullanarak drone sektörünü yeniden hedef almaya başladığı belirtildi.
Çin bağlantılı gruplardan yarı iletken sektörüne odaklanma
Çin yanlısı siber grupların faaliyetlerinde ise Tayvan’ın yarı iletken sektörü öne çıktı. Sektördeki şirketleri hedef alan operasyonların, Çin’in uzun süredir devam eden endüstriyel casusluk faaliyetleriyle örtüştüğü değerlendirildi.
Yarı iletken tedarik zincirlerinin ekonomik rekabet ve ulusal güvenlik açısından stratejik önem taşıması, bu sektörü siber casusluk faaliyetlerinin önemli hedeflerinden biri hâline getiriyor.
Çin bağlantılı grupların ayrıca organize suç ve dolandırıcılık şebekeleriyle bağlantılı kişileri hedef alan kampanyalar yürüttüğü belirlendi.
ESET’in raporu, küresel siber tehdit ortamında devlet bağlantılı grupların faaliyetlerini sürdürdüğünü, jeopolitik gerilimlerin hedef seçiminde belirleyici olmaya devam ettiğini ve yapay zekânın siber saldırı süreçlerinde giderek daha fazla kullanılmaya başlandığını ortaya koyuyor.